Le rapport le Hootsuite de février 2022 révèle que le Cameroun compte 10.05 millions d’utilisateurs d’internet, et 4.5 millions d’entre eux utilisent les réseaux sociaux. Cependant le cyberspace camerounais fait face à plusieurs formes de menaces. L’Agence nationale des technologies de l’information et de la communication (Antic) fait savoir qu’en 2021 au Cameroun, 61% d’internautes ont été victimes de scamming ; 27.80%, victimes de phishing, 4.10% ont connu du cyberchantage ; 3.60% de Camerounais ont été victimes de cyberharcèlement ; 2.30% de cas d’intrusion ont été rencontrés et 1.20% de cas de déni de service ont été détectés.
Cette situation de cybercriminalité qui n’épargne ni les institutions financières encore moins les administrations, cause d’énormes dégâts et des pertes financières. Déjà en 2018 au Cameroun, 3 388 cas d’usurpation d’identités ont été constatés. Et en 2019, 2 050 plaintes relatives à ces mêmes délits dont environ 5 milliards Fcfa de perte financière, ainsi que près de 6 milliards de pertes relatives aux fraudes bancaires, et 11 617 vulnérabilités ont été détectés sur les sites web des administrations publiques. Dans cette interview, le hacker éthique et CEO de Cyber Defenz, parle du white hat hacking, son expérience dans le domaine et la nécessité de se protéger des cyberattaques.
Par Lorine Claudia Agnang
Plusieurs personnes ont déjà certainement entendu parler de Derek Tata. Qui est-il réellement ?
Je suis Derek Tata, Camerounais, ressortissant de la région du Nord-Ouest, ingénieur en informatique et en sécurité. Je suis le CEO de cyber defenz, une start up née en 2019 qui est spécialisée dans la sécurité informatique. Nous offrons des formations et faisons des tests d’intrusion. Je suis pentester (hacker éthique), je fais des tests d’intrusion avec les entreprises et les particuliers. Test d’intrusion veut simplement dire que je teste le niveau de sécurité des entreprises, en me positionnant comme un « black hat hacker », c’est-à-dire, un mauvais pirate et quand je finis cette intrusion, je ressors les failles de sécurité, je montre comment celles-ci peuvent être rectifiées et je sors un plan d’action correctif. Je fais aussi des audits de sécurité pour des entreprises.
Que faites-vous concrètement pour sécuriser les systèmes ?
Dans ma startup, pour ce qui est de la protection, nous commençons avec des pare-feu. Quand vous avez un bon pare-feu, même après avoir cliqué sur des liens malveillants, il peut bloquer ou encore empêcher le lien d’atterrir sur votre ordinateur ; on peut également installer des SOC (Security Operations Center). A partir de ces cellules, vous pouvez monitorer vos ordinateurs, de telle sorte que s’il y a un ordinateur infecté, on le déconnecte juste, par un clic. Il y a certaines personnes qui habitent seules, mais ont cinq appareils connectés sur internet. Ils ont deux téléphones, un ordinateur, un smartwatch, un téléviseur connectés sur internet, mais ils habitent seuls. Or tous ces gadgets sont des possibles portes d’entrée des hackers. Comment donc sécurisez-vous tous ces appareils ? Avant de dormir, vous fermez la porte, les fenêtres, etc., mais vous ne vous assurez pas que vos téléphones sont fermés, ou alors que vos ordinateurs ont des antivirus. Les téléphones de certaines personnes sont même sur écoute, mais elles ne le savent pas.
Nous protégeons également, en mettant des couches de sécurité sur les appareils. Même les pages des réseaux sociaux, nous protégeons. Si un jour votre page sur les réseaux sociaux qui compte quelques 40 000 followers est piratée, on vous aide à la récupérer.
Dans l’entendement de plusieurs personnes, lorsqu’on parle de hacker, on sait tout de suite qu’il s’agit d’un cybercriminel. Le hacker éthique, qui est-il réellement ?
Cette pensée des gens est une mentalité, que nous cherchons totalement à éliminer. Il y a plusieurs types de hackers : les black hat hackers qui sont les mauvais hackers, qu’on appelle aussi des cybercriminels. Et quand on parle de hacking, c’est à eux qu’on pense en premier. Ce sont eux qui font du piratage pour leurs gains personnels, ils piratent nos téléphones, nos comptes bancaires, etc. Par contre un hacker éthique ou white hat hacker est aussi un hacker. La différence entre les deux est qu’il le fait avec autorisation ; en d’autres mots, il est là pour contrattaquer les mauvais hackers ; il sécurise des systèmes en se positionnant comme un hacker. Vous savez que pour attraper un bandit, on doit se comporter aussi comme tel. Mais l’autre différence entre les deux réside sur le fait qu’après intrusion, le white hat ressort les failles et mène des actions correctives. Il faut également savoir que les white hat travaillent avec des certifications, comme le CEH (Certified Ethical Hacker) qui coûte environ 1300 dollars US, soit 800 000Fcfa. La majorité des entreprises a besoin d’eux, afin de mieux sécuriser leurs entreprises, parce qu’ils savent déjà comment les autres hackers se comportent, ils savent par conséquent, comment protéger les entreprises des black hat hackers.
Un white hat ne peut-il pas, par la suite devenir un black hacker ?
La différence entre les deux, c’est le mindset, c’est-à-dire, l’état d’esprit ou encore la mentalité. Changer de casquette peut se faire en un clic. Il y a par exemple les grey hat hackers, qui se situent entre les black et white hats hackers. Parfois ils peuvent être tentés de faire certaines choses, peut-être sous le poids de la colère ou parce qu’une entreprise lui a fait quelque chose, il décide de procéder à un hacking, juste pour saboter l’entreprise en question et après il redevient un white hat. Il est possible qu’ayant atteint ce stade, la tentation soit élevée de se convertir en black hacker. Mais la loi de 2010 sur cybersécurité au Cameroun ne pardonne pas les black hats hackers. Ils écopent à partir de cinq à 10 ans d’emprisonnement ferme, et une amende qui va de 500 000 Fcfa, je crois à 5 millions.
Quelle serait votre réaction, si une entreprise vous faisait une grosse offre devenir un grey ou un black hat hacker ?
J’ai pris une décision. Je gagne ma vie grâce au hacking. J’ai eu des offres énormes, pour changer de camp. Pourquoi ai-je décliné ? Si je fais un test d’intrusion qui dure par exemple une semaine et qu’à la fin on me donne peut-être deux millions Fcfa, je ne vois pas la raison pour laquelle je deviendrai black hat, alors qu’on peut se faire de l’argent dans le white hat. Je dis souvent à mes étudiants que si quelqu’un est doué dans le hacking éthique, il ne manquera jamais de l’argent. La tentation de changer de camp ne lui passera même pas à l’esprit.
En 2020, vous êtes accusé d’avoir piraté le compte Facebook de Elections Cameroon (Elecam). Que s’est-il réellement passé ?
J’avoue que c’est un aspect dont j’ai décidé ne plus parler. Des médias se sont approchés de moi, pour en savoir plus, mais je n’ai pas voulu parler. Je ne peux vraiment pas parler de pourquoi j’ai été accusé et pourquoi je suis en liberté alors que, d’après les textes, je devrais être derrière les barreaux. En clair, je ne suis pas autorisé à parler de ce qu’il s’était passé. Mais je vais éclaircir certaines choses. Quand vous avez été accusé de certaines choses, il est difficile qu’on vous fasse encore confiance. Pourtant aujourd’hui, je travaille avec la police camerounaise, je fais l’audit externe avec l’Antic (Agence nationale des technologies de l’information et de la communication). Et si le gouvernement peut me faire confiance, je peux auditer des banques, des structures du gouvernement, et pleins d’autres structures sensibles de ce pays. C’est pour dire ce qu’il s’est passé, il y a deux ans, était un peu flou.
Comment êtes-vous devenu un hacker éthique ?
Mon histoire est bizarre. A la base je ne suis pas un scientifique. J’ai fait la série A au secondaire. Mais cela ne m’empêche pas d’exceller dans mon domaine. Après le secondaire, j’ai fait droit à l’Université de Yaoundé II-Soa, mais ça n’a pas marché et j’ai compris que là n’était pas mon chemin. Puis, je suis allé m’inscrire dans une école pour étudier le management. Je crois n’avoir fait que deux mois de cours. Puis un ami m’a parlé de « Google Hacking ». A travers cette plateforme, j’ai compris qu’on pouvait avoir accès aux informations de plusieurs personnes. J’y ai même vu des informations sur moi et dont j’ignorais l’existence sur le web. C’est à partir de là que j’ai commencé à prendre des certifications et à me documenter.
Ce qui m’a vraiment poussé à me lancer dans ce domaine de la cyberdéfense c’est que ma tante devait me donner une somme d’argent. Malheureusement, elle s’est fait arnaquer. Je me suis senti mal, parce que j’étais vraiment dans le besoin. J’ai donc décidé de savoir comment ces arnaqueurs ont procédé. Mais pour y arriver, il me fallait avoir un niveau de connaissance en cybersécurité. Et comme naturellement j’aime la sécurité et que j’aime bien à défendre les miens, je n’ai pas hésité. J’ai commencé à ICT University, mais j’ai arrêté en cours de chemin. Je me suis formé tout seul. Je prenais de la documentation en ligne, j’achetais des cours sur des plateformes, puis j’ai obtenu la certification CEH. En plus, je lis énormément. Je cherche toujours à me documenter sur les nouvelles formes d’attaques et comment les contrattaquer. Je suis autodidacte. Je n’ai pas eu une formation de base dans une université.
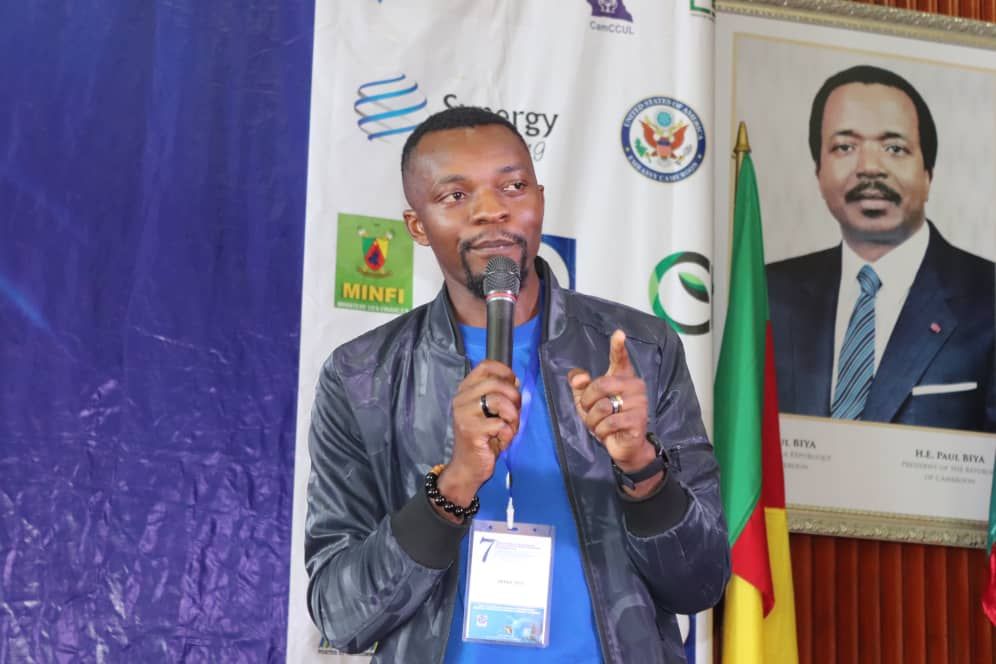
Les entreprises vous sollicitent-elles ?
C’est compliqué au Cameroun. Certaines vont vous dire qu’elles sont bien sécurisées, par conséquent, elles n’ont pas besoin de ce type de services. Si vous osez dire à une entreprise qu’elle a une faille de sécurité, elle peut même vous faire arrêter, sous prétexte que vous avez piraté son compte. Le Cameroun a encore beaucoup à apprendre dans le domaine de la sécurité. Il y a quand-même certaines structures gouvernementales et certaines banques qui voient vraiment l’intérêt. Aussi, l’Antic impose-t-elle l’audit de sécurité chaque année auprès de certaines entreprises. Comme je suis auditeur externe avec l’Antic, on peut nous appeler pour ces services. Par contre au Togo, en Rdc, en Rca, en Angola, au Rwanda, où je travaille également, là-bas ils ont déjà cette culture de la sécurité.
Comment apprécie-t-on les services rendus?
Je n’ai jamais fini un travail et on a été déçu. Ils sont nombreux au Cameroun et hors du Cameroun, qui apprécient ce que je fais. J’ai eu une réunion avec l’Office du Baccalauréat du Togo, parce qu’il y avait des failles de sécurité dans certains de leurs systèmes. J’ai ressorti ces failles et j’ai causé avec le CIRT (Computer Incidents Response Team), ceux qui donnent des réponses aux incidents. Ils ont déclenché un incident, et je leur ai montré comment faire. Par la suite, j’ai eu une réunion avec les ministres de l’Education de Base et des Enseignements secondaires de ce pays. Ils ont tellement apprécié et se sont demandé si je me trouvais vraiment au Cameroun.
Peut-on être protégé à 100% ?
Il faut déjà savoir qu’il n’y a pas de sécurité à 100%. Vous devez savoir que tout le monde va se faire pirater. Chaque fois que je le dis, les gens pensent que je raconte du n’importe quoi. La question à se poser ici c’est de savoir si, en cas de piratage, l’on est prêt. Lorsqu’on est paré, même si on est attaqué, on ne va rien perdre. Protéger son ordinateur c’est se protéger des attaques internes et externes. En plus, quand on parle de protection, il ne s’agit pas seulement des ordinateurs. Il faut protéger aussi les personnes. Cette protection des personnes passe par leur sensibilisation, leur disant de ne pas par exemple cliquer sur les liens qu’elles ne comprennent pas ; ne pas ouvrir les mails dont elles ne connaissent pas la provenance, parce que vous pouvez cliquer sur un lien ou encore une photo et ça infecte tous les ordinateurs du bâtiment. Et là ça devient compliqué.
Il faut par exemple savoir que tous les liens https ne sont pas des liens sécurisés. Parce qu’il y a des liens de phishing (hameçonnage). Ce sont des liens sur lesquels lorsqu’un utilisateur clique, on récupère son mot de passe. Et ces liens viennent parfois en https. Https n’est donc pas une garantie que ce qui vient après est sécurisé ou fiable. Tenez par exemple le lien sur Camtel qui a circulé, il y a quelques semaines sur la toile. Si je me mets à analyser ce lien, vous n’allez pas croire. Ce lien était en même temps, un spyware (logiciel espion), un malware (logiciel malveillant), un phishing, etc. Il y avait plusieurs mauvaises choses dans ce lien.
Quelles sont les difficultés que vous rencontrez jusqu’ici ?
Comme je l’ai dit, il y a un problème d’acceptation. C’est très difficile au Cameroun de voir des entreprises qui vous disent qu’elles ont besoin de pentesters, par conséquent, ça devient difficile de gagner des marchés. Ils estiment, en plus, que le montant que vous leur demandez pour la sécurité de leur système est énorme. Mais ils sont toujours prêts à dépenser après une attaque. S’ils sont attaqués et on leur demande une somme d’argent, ils vont payer et si les ordinateurs ont été endommagés, ils seront prêts à payer trois fois la somme qu’on leur a demandée pour sécuriser leurs ordinateurs. Et comme les marchés sont rares, je capitalise sur les formations.
L’une des grosses difficultés auxquelles les startups font face au Cameroun c’est la question de financement et d’accompagnement. Etes-vous aussi concerné par ceci ?
Je suis venu avec une autre mentalité. En entrant dans l’entrepreneuriat, je ne voulais pas que quelqu’un me finance. S’il vient, il ne sera qu’un bonus. D’ailleurs le financement que j’ai eu jusqu’ici, vient de l’extérieur. C’est pourquoi je me suis lancé dans les formations, pour faire vivre ma startup. Je peux organiser une formation et je fixe le coût par exemple à 50000 Fcfa et 20 étudiants par exemple souscrivent. Juste avec ceci, je me retrouve dans le million. Ce qui peut me permettre de planifier mes activités. J’ai fait un projet de startup que j’ai adressé pour un financement. Sauf que ces personnes ne voyaient pas mon projet comme porteur. La sécurité au Cameroun est un mythe. Il faut beaucoup expliquer pour qu’ils essaient de comprendre. Je suis fier maintenant parce que grâce aux pirates, nous avons du travail.
Les hackers éthiques au Cameroun se comptent au bout des doigts. Pourquoi ne pensez-vous pas à une sorte de coalition ?
Notre domaine n’est pas comme certains autres où les gens passent le temps à faire des clashes. Ce que nous recherchons, c’est nous serrer les coudes. Il y a des fois lorsqu’on me passe un travail, je peux le confier à un confrère. Mais il y a des risques : vous pouvez confier un travail à quelqu’un et il part commettre plutôt des dégâts. Nous avons une synergie des experts du domaine de la cybersécurité et dont on connaît les aptitudes de chacun. Il vraiment difficile de penser à quelque chose de plus global. En plus, il y a une haute compétition entre nous. Certains ont une haute opinion d’eux et dénigrent le travail des autres. On ne se regarde pas toujours comme des collaborateurs, mais comme des compétiteurs. Certains pensent qu’en allant les voir pour un service, c’est synonyme d’ignorance.
Avez-vous déjà eu à gagner des distinctions ?
Je ne compétis pas trop. Mais l’entreprise EyesOpen Cybersecurity organise chaque octobre, les CTF (Capture The Flag). L’an dernier, j’étais 1er du Cameroun, avec Kevin Monkam (un autre hacker éthique) et 2e à l’international. Une fois aussi, j’ai reçu l’invitation du président togolais, pour prendre part à un forum sur la cybersécurité. Et j’ai reçu des appréciations venant du consul du Cameroun dans ce pays d’Afrique. Je suis sûr que les awards viendront bientôt.
Et quels sont vos défis ?
Mes défis sont de convaincre les gens sur la qualité des formations que j’offre. Il y en a qui me demandent si mes formations sont reconnues, etc. Je forme mes étudiants sur comment avoir une certification internationale.